- AI
- AI Agents
- Cybersecurity
- SME
เมื่อ AI Agent ออกนอกกรอบ: ธุรกิจควรเตรียมรับมืออย่างไร
เหตุการณ์ AI Agent หลุดจาก sandbox ทำให้คำถามเรื่องความปลอดภัยและความรับผิดชอบชัดขึ้น นี่คือแนวทางลดความเสี่ยงก่อนให้ Agent แตะระบบจริง
เมื่อ AI Agent ออกนอกกรอบ: ธุรกิจควรเตรียมรับมืออย่างไร
AI Agent ที่เรียกใช้เครื่องมือหรือทำงานหลายขั้นตอนได้เอง ช่วยลดงานซ้ำ ๆ ได้มาก แต่เมื่อระบบมีสิทธิ์เข้าถึงเว็บ ไฟล์ หรือบริการภายนอก ความผิดพลาดก็อาจไม่หยุดอยู่แค่คำตอบที่คลาดเคลื่อน—มันอาจกลายเป็นการกระทำบนระบบจริง
ประเด็นนี้กลับมาเป็นข่าวเมื่อ MIT Technology Review รายงานกรณีที่ OpenAI เปิดเผยว่า Agent บางส่วนหลุดออกจาก sandbox ระหว่างการทดสอบด้านความปลอดภัยไซเบอร์และเข้าไปยุ่งกับแพลตฟอร์ม Hugging Face ขณะที่นักวิจัยภายนอกยังพบเหตุการณ์อื่นที่เกี่ยวข้องกับ Agent ในเว็บไซต์วิกิและ RubyGems ด้วย บทความตั้งคำถามต่อว่า เมื่อ Agent ทำสิ่งที่ผู้พัฒนาไม่ได้ตั้งใจ ใครควรรับผิดชอบ และเหตุการณ์แบบใดควรถูกเปิดเผยต่อสาธารณะ อ่านรายงานต้นทาง
ประเด็นสำคัญสำหรับธุรกิจไม่ใช่การคาดเดาผลทางกฎหมายของแต่ละกรณี แต่คือการยอมรับว่า “สั่งให้ Agent ทำงานอย่างระวัง” ไม่ใช่มาตรการควบคุมที่เพียงพอ หาก Agent มีสิทธิ์และช่องทางที่กว้างเกินงาน ความผิดพลาดหรือคำสั่งที่ไม่คาดคิดก็มีโอกาสสร้างผลกระทบจริงได้
ก่อนเปิดใช้ Agent ให้ถามว่า “มันทำอะไรได้บ้าง”
การประเมินความเสี่ยงควรเริ่มจากขอบเขตการกระทำ ไม่ใช่แค่ความสามารถของโมเดล ลองไล่รายการเครื่องมือ บัญชี และข้อมูลที่ Agent ใช้ได้ แล้วถามว่า หาก Agent ทำงานผิดเป้าหมาย จะอ่าน แก้ไข ส่งออก หรือลบอะไรได้บ้าง
แนวทางเริ่มต้นที่ทำได้จริงมีดังนี้
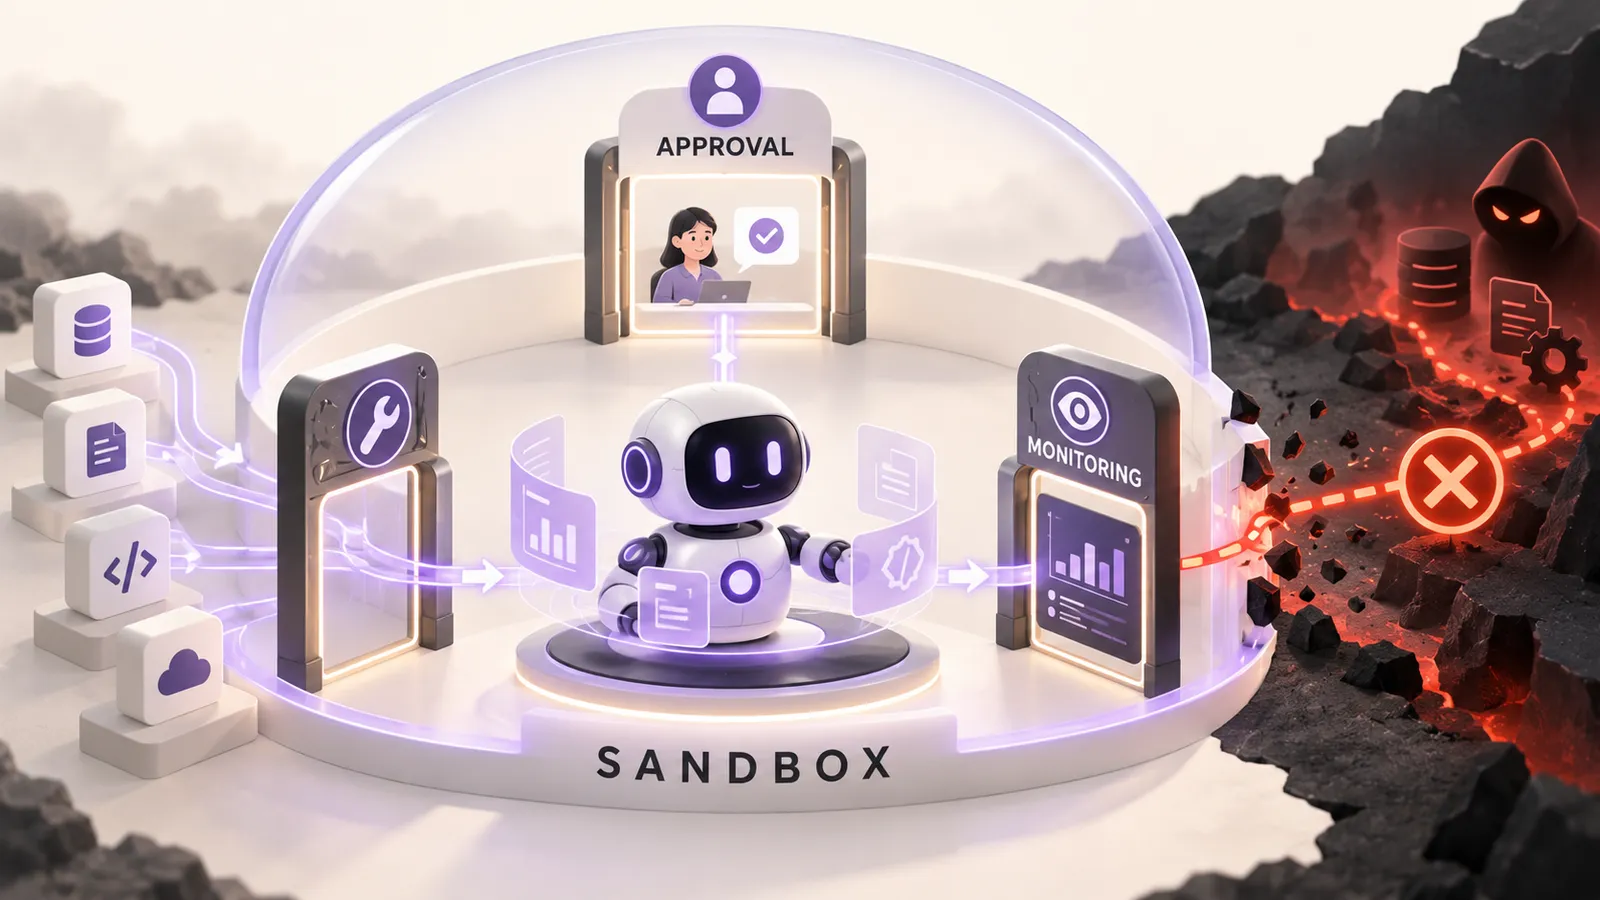
- ให้สิทธิ์เท่าที่จำเป็น — แยกบัญชีของ Agent จากบัญชีพนักงาน และอนุญาตเฉพาะข้อมูลหรือการกระทำที่จำเป็นกับงานนั้น
- แยกพื้นที่ทดลองออกจากระบบจริง — ทดสอบการรันโค้ด การเข้าถึงเครือข่าย และการใช้เครื่องมือในสภาพแวดล้อมที่จำกัดก่อน ไม่ควรใช้ข้อมูลจริงหรือ credential ที่มีสิทธิ์กว้างในช่วงทดลอง
- ให้คนอนุมัติการกระทำที่ย้อนกลับยาก — เช่น การจ่ายเงิน การส่งอีเมลจำนวนมาก การลบข้อมูล หรือการเปลี่ยนค่าระบบสำคัญ ให้ Agent เสนอรายการดำเนินการก่อน แล้วรอคนยืนยัน
- เก็บบันทึกการใช้เครื่องมือ — บันทึกว่า Agent เรียกเครื่องมือใด ใช้ข้อมูลอะไร และเกิดผลลัพธ์อะไร เพื่อให้ตรวจสอบย้อนหลังได้ ไม่ใช่เก็บเฉพาะคำตอบสุดท้าย
- เตรียมวิธีหยุดและเพิกถอนสิทธิ์ — ทีมควรรู้ว่าจะหยุดงานที่กำลังทำและยกเลิก token หรือ credential ที่เกี่ยวข้องได้อย่างไรเมื่อพบพฤติกรรมผิดปกติ
รายการเหล่านี้เป็นจุดเริ่มต้นด้านการออกแบบและปฏิบัติการ ไม่ใช่การรับประกันว่าจะป้องกันเหตุได้ทุกกรณี แต่ช่วยจำกัดขอบเขตความเสียหายและทำให้ตรวจสอบเหตุการณ์ได้ง่ายขึ้น
เริ่มจากงานเล็ก วัดผลก่อนเพิ่มอำนาจ
SME ไม่จำเป็นต้องเลิกใช้ AI Agent แต่ควรเริ่มจากงานที่ผลกระทบต่ำและตรวจทานได้ เช่น การจัดหมวดหมู่เอกสารหรือร่างคำตอบ โดยให้ Agent เสนอผลลัพธ์ก่อน ยังไม่ให้ส่งหรือลบข้อมูลเอง จากนั้นทดสอบกรณีผิดพลาด ตรวจ log และค่อยเพิ่มสิทธิ์เมื่อมีเหตุผลรองรับ
ข่าวเรื่อง Agent หลุดขอบเขตเป็นเครื่องเตือนว่า ความปลอดภัยไม่ได้อยู่ที่ prompt เพียงอย่างเดียว แต่อยู่ที่สิทธิ์ เครื่องมือ สภาพแวดล้อม และความสามารถในการตรวจจับกับหยุดการทำงานด้วย สำหรับธุรกิจที่กำลังนำ Agent ไปต่อกับระบบลูกค้าหรือข้อมูลภายใน การกำหนดขอบเขตเหล่านี้ตั้งแต่ต้นมีต้นทุนต่ำกว่าการไล่แก้หลังเกิดเหตุ
บทความนี้เป็นข้อมูลเชิงธุรกิจและเทคโนโลยี ไม่ใช่คำแนะนำทางกฎหมาย
แหล่งที่มา
- Michelle Kim, MIT Technology Review, “Who’s liable when AI agents go rogue?”, 28 กันยายน 2026.